Ce mercredi 4 novembre 2026, les élèves des classes de seconde 1, 5 et 7 ont assisté à une conférence mêlant IA et cybercriminalité dans le nouvel amphithéâtre du lycée.
Animée par Séverine GUILLEMET, Frédéric LE JAN (Directeur des relations avec les collectivités locales de Seine et Marne chez Orange), et Teddy MARMOT (Orange et manager de talents avec son entreprise STORMY), la conférence s’est déroulée en deux temps :
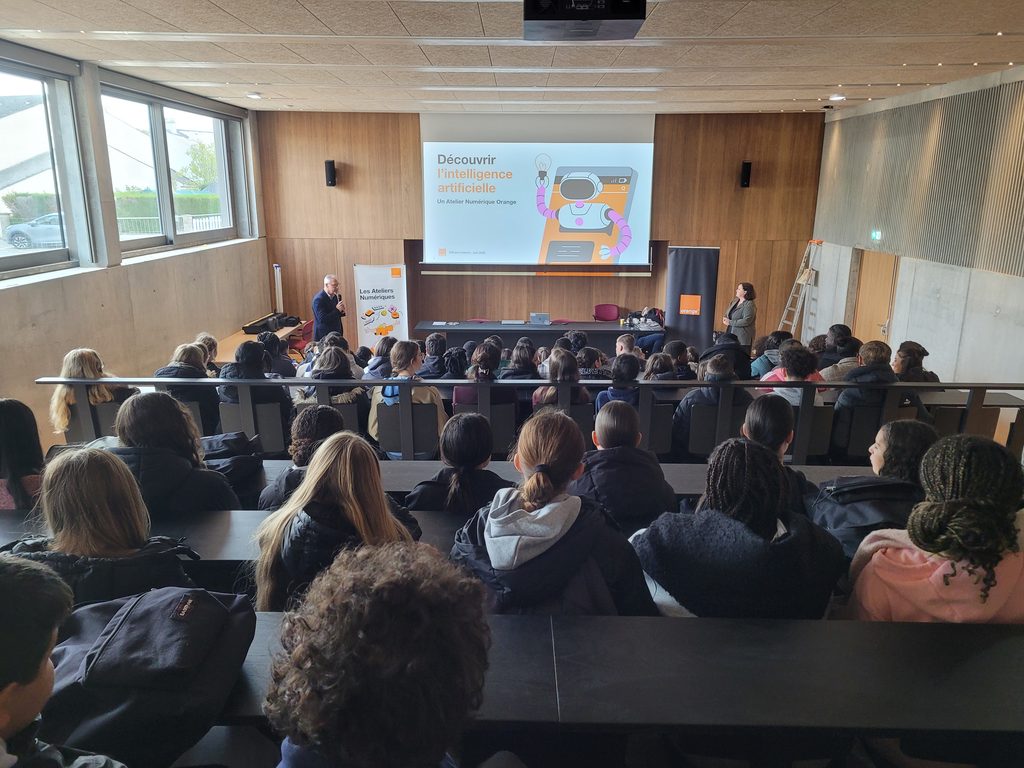
la première heure, dédiée à l’intelligence artificielle, a permis aux élèves de mettre en perspective leurs propres connaissances et expériences sur l’IA, partant des dates clés de l’histoire de l’IA, balayant les usages au quotidien ou professionnels, apportant des conseils d’utilisation et des mises en garde sur l’IA générative, sur la conception des prompts, la création d’images ou de son, avec un point plus spécifique sur l’impact environnemental de son utilisation.
Quelques conseils simples resteront certainement dans les mémoires, parmi lesquels :
- ne pas prendre l’IA pour une personne, ne pas l’humaniser non plus même dans une discussion ;
- être conscient des biais et des hallucinations ;
- ne pas utiliser l’IA pour faire à sa place ce qu’on est déjà capable de faire, ou ce qu’une recherche sur Wikipédia est déjà capable de faire avec 10 fois moins d’énergie (ceci vaut également pour le travail scolaire, ne pas faire faire ses devoirs par l’IA, mais plutôt demander à réexpliquer autrement une notion déjà vue en cours) ;
- prendre son temps pour rédiger un prompt le plus précis et contextualisé possible (un bon prompt vaut mieux que 10 essais pour améliorer un mauvais prompt).
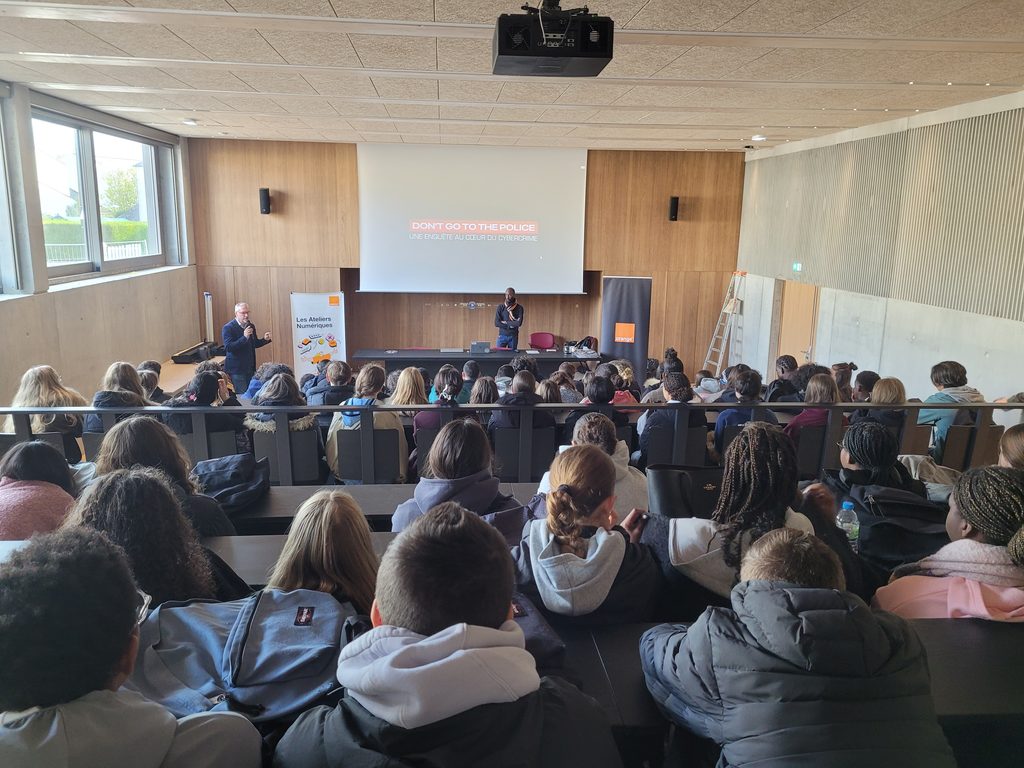
La deuxième heure était consacrée à la cybercriminalité, au travers d’une version courte du film d’Orange Cybersécurité : « Don’t go to the police » réalisé par Ludoc, dont vous pouvez retrouver la version longue sur le site officiel : https://www.orangecyberdefense.com/dontgotothepolice/fr
Au travers de cette histoire vraie, les élèves ont pu appréhender différentes facettes de la cybercriminalité, du ransomware au phishing, et assimiler un certain nombre de bonnes pratiques, au premier rang desquelles la mise en place de mots de passe forts et régulièrement renouvelés, ou d’un gestionnaire de mots de passe.
